CategoriaPagina 1 di 5
DevOps: automazione pragmatica, senza dogmi
Per un'azienda fare DevOps vuol dire automatizzare con pragmatismo: pipeline che deployano in sicurezza, infrastruttura ricostruibile, monitoring che avvisa prima che chiamino i clienti, rollback affidabile quando qualcosa va storto. Kubernetes con trenta microservizi è un'altra storia. Questa categoria tratta il DevOps che produce valore reale.
Si parte dal rilascio affidabile: CI/CD e GitHub Actions per progetti PHP e Laravel, deploy zero-downtime senza orchestratori complessi, l'introduzione di Git e di una pipeline dove prima si rilasciava via FTP. L'obiettivo è togliere il rilascio dalle mani di un eroe che lo fa a mano il venerdì sera e trasformarlo in un processo ripetibile e reversibile in pochi secondi.
Poi l'infrastruttura ricostruibile: infrastructure as code con Ansible e Terraform, provisioning automatizzato di VPS senza un DevOps dedicato, gestione dei segreti fuori dai file committati. Un'infrastruttura descritta in file versionabili si può ricreare, verificare e mettere in sicurezza, e smette di vivere nella testa di una sola persona.
E l'osservabilità e la sicurezza nel processo: monitoring proattivo con Prometheus e Grafana, osservabilità anche su applicazioni legacy senza riscriverle, DevSecOps che porta la sicurezza dentro il ciclo di sviluppo fin dall'inizio, protezione della pipeline stessa. Poca automazione, quella giusta, senza inseguire il cargo cult.
Se vuoi passare dal rilascio manuale a un deploy automatizzato, vedi la consulenza IT e DevOps o scrivimi.
DevOps è una pratica. Il miglior risultato è un team che ha smesso di avere bisogno di un eroe che rilascia a mano.

 Non tutto si risolve nel framework PHP, e a volte la risposta giusta è affiancare Python invece di forzare lo stack. Dove Python ha l'ecosistema migliore: automazione, data processing, scripting di integrazione, task con librerie scientifiche o di scraping. Come farlo convivere con un backend PHP senza riscrivere l'applicazione, con i confini netti tra i due e i pattern di comunicazione affidabili. Pragmatismo multi-stack, non religione di linguaggio. Continua a leggere
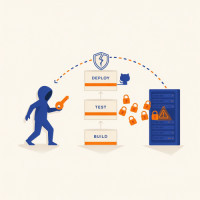 La pipeline di deploy ha accesso a segreti, registry e produzione, eppure viene trattata con meno attenzione del codice applicativo. I vettori d'attacco reali sul CI/CD: workflow injection, segreti esposti nei log, dipendenze di action non pinnate, escalation da una pull request. Come un attaccante usa la pipeline per arrivare in produzione e le contromisure concrete: least-privilege dei token, CODEOWNERS sui workflow, pinning e isolamento dei runner.
 Un setup Docker per Laravel che funziona uguale in sviluppo e in produzione elimina la classe di bug che si manifestano solo sul server. Come containerizzare un'applicazione Laravel in modo pulito: ambiente di sviluppo riproducibile, Dockerfile multi-stage per la produzione, gestione separata di code, cache e asset, e i punti dove la configurazione dev e prod deve divergere. Pattern concreti, non un docker-compose copiato.
 Bash resta il collante dell'automazione infrastrutturale, ma lo script usa e getta non scala. Pattern enterprise per scrivere automazione Bash manutenibile: funzioni riutilizzabili, strict mode con set -euo pipefail, gestione robusta degli errori e dei default, logging strutturato. Come trasformare una collezione di script in una toolchain affidabile per gestire un parco di VPS senza sorprese al primo edge case.
 Un LLM in pipeline CI/CD può fare code review automatica, rilevare regressioni di sicurezza e proporre remediation del debito tecnico prima del merge. Ma collegare un modello alla pipeline introduce vettori nuovi: prompt injection da contenuto del repo, esfiltrazione di segreti, falsi positivi che rallentano il deploy. Come integrarlo in modo sicuro, con least-privilege e human-in-the-loop nei punti giusti.
 Deployare un LLM in produzione senza monitoring è come deployare PHP senza log: funziona fino a che non funziona, e capire perché è un incubo. Ti mostro lo stack di osservabilità open source che ho costruito: tracking token e costi per request, latenza p95, evaluation automatica della qualità con LLM-as-judge, alert su comportamenti anomali. Con integrazione Prometheus + Grafana.
 Configurare il caching del browser via .htaccess è ancora una leva di performance reale, ma la ricetta "ExpiresByType, un mese per immagini, CSS e JS" che gira da anni oggi fa più danni che bene: ti serve un utente con il CSS vecchio per un mese dopo ogni deploy. La verità è che il problema non si risolve con la durata della cache, ma con il nome dei file. Vediamo perché Cache-Control ha superato Expires e come si scrive una configurazione di caching insieme aggressiva e sicura.
 La maggior parte delle vulnerabilità che trovo nei progetti PHP sono in dipendenze Composer non aggiornate da mesi. Ho configurato Renovate su una decina di progetti: aggiornamenti raggruppati per tipo (minor, patch, security), auto-merge per patch dopo i test e notifiche per major. La surface di attacco si è ridotta drasticamente.
 Il reparto finance di un cliente generava i report mensili esportando 50.000 righe in Excel e filtrando manualmente. Ho costruito una dashboard Laravel con report pre-aggregati: query ottimizzate con indici covering, cache di 4 ore con invalidazione selettiva, export PDF/Excel e grafici interattivi con Chart.js.
 Mettere un LLM in produzione senza monitoring è come deployare un'applicazione PHP senza log. Ho costruito un layer di observability per tre sistemi AI di clienti: cost tracking per richiesta, latenza p95, valutazione automatica della qualità delle risposte e alert su comportamenti anomali. Vi mostro gli strumenti open source che uso.