CategoriaPagina 1 di 4
Compliance: l'adeguamento normativo tradotto in azioni tecniche
La compliance è un insieme di scelte tecniche e organizzative che devono reggere una verifica reale, e va tenuta viva nel tempo. Oltre alla sanzione, il rischio è costruire un sistema che sembra a norma e non lo è proprio dove conta. Questa categoria traduce la norma in requisiti tecnici.
Molti articoli lavorano sulla traduzione della norma in codice e processi: NIS2, PSD2 e PCI-DSS per chi gestisce pagamenti, data sovereignty e data ownership, protezione della proprietà intellettuale del software. Le aziende sbagliano quasi sempre nell'implementazione tecnica che il documento presuppone.
Altri guardano alla compliance come leva di business: essere a norma sul serio apre porte, dai gate ISO 42001 nelle RFP enterprise al diventare fornitore di un gruppo bancario. Chi la usa come vantaggio competitivo la affronta in un altro modo, e smette di viverla come un costo.
Il fronte più nuovo riguarda gli obblighi normativi dell'AI: l'AI Act e la sua timeline reale, la retention imposta sui modelli di frontiera, il three-step test dell'EDPB, fino alla mappa degli obblighi che si sovrappongono quando NIS2, GDPR e AI Act ricadono sulla stessa azienda.
Se devi adeguarti a una normativa e vuoi farlo sul serio, vedi la consulenza cybersecurity e NIS2 o scrivimi.
Essere a norma solo sulla carta è il peggior investimento possibile: paghi il costo della compliance senza averne la protezione.

 L'obbligo di segnalazione dell'articolo 14 del Cyber Resilience Act è attivo dall'11 settembre 2026, con early warning in 24 ore, notifica completa in 72 e piattaforma unica ENISA. Molte piccole software house lo scopriranno al primo incidente, quando il tempo per prepararsi sarà finito. Il lavoro da fare prima è meno di quanto sembri e si fa una volta sola: una policy di coordinated disclosure, un security.txt conforme a RFC 9116, un triage interno che regge il clock e una SBOM generata in CI. Continua a leggere
 La fatturazione elettronica non tollera né timeout né duplicati: è il caso perfetto per le queue di Laravel. Come strutturare i job asincroni per un processo che non può perdere dati: retry con backoff, gestione dei fallimenti, idempotenza per evitare doppi invii, e monitoraggio dello stato. Pattern concreti da un gestionale reale, con i punti dove l'elaborazione sincrona avrebbe mandato in timeout la richiesta utente.
 I modelli Mythos-class impongono una retention di 30 giorni su prompt e output, anche per le organizzazioni che avevano configurato zero-data-retention per ragioni di compliance. Cosa significa per una PMI italiana sotto GDPR: dove transitano i dati, quali basi giuridiche servono, e perché un accordo ZDR non protegge più chi vuole il modello migliore. Le alternative concrete, dall'inference on-prem ai provider con residenza UE. Fatti e date dal dossier sui rischi dei frontier model.
 Per una PMI italiana l'AI Act passa dall'astratto al concreto con l'enforcement del 2 agosto 2026. Cosa fare nella pratica: censire i sistemi AI usati e il loro ruolo, applicare gli obblighi di trasparenza dell'Art. 50 dove si genera o si usa contenuto AI, capire quali fornitori GPAI sono coinvolti. I primi adempimenti operativi, distinguendo ciò che è in vigore da ciò che è ancora provvisorio per via del Digital Omnibus.
 Una PMI può trovarsi soggetta sia alla NIS2 sia all'AI Act, con obblighi che in parte si sovrappongono e scadenze ravvicinate. Mappa pratica per un decisore: dove i due quadri si toccano (gestione del rischio, incident reporting, governance), la doppia scadenza dell'autunno 2026 e il doppio ruolo dell'ACN come autorità NIS2 e vigilanza AI Act. Dove tocca l'infrastruttura, il fit per chi non ha team interno è il managed italiano, non il fai-da-te.
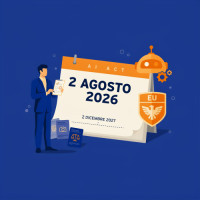 Il 2 agosto 2026 non scatta tutto l'AI Act. Chiarezza sul quadro a due binari: in vigore l'applicabilità generale, la trasparenza dell'Art. 50 e i poteri di enforcement della Commissione sui GPAI (i cui obblighi valgono dal 2 agosto 2025); rinviato al 2 dicembre 2027 l'high-risk dell'Annex III, ma dal Digital Omnibus che resta provvisorio fino alla pubblicazione in Gazzetta Ufficiale UE. Il claim da non scrivere e cosa un decisore deve fare adesso.
 Dietro l'hype, solo una minoranza di aziende ha agenti AI realmente in produzione. Lettura onesta del dato per un CIO: cosa significa la distanza tra annuncio e adozione, e soprattutto cosa va normato prima di mettere un agente in produzione, alla luce degli incidenti agentici del 2026. Policy, perimetro operativo, audit trail e sandboxing: il framework di governance che trasforma una sperimentazione in un sistema gestito.
 Il Piano Ispettivo 2026 del Garante (provvedimento 797 del 30 dicembre 2025) mette l'AI tra le priorità, con data breach PA e big data Telco. Previsti 40+ accertamenti con GdF tra gennaio e luglio 2026. Il 18 marzo il Tribunale di Roma ha annullato la sanzione 15M a OpenAI con sentenza 4153/2026 - segnale sulla misura delle pretese. Diagnostica operativa: 8 documenti pronti se usi ChatGPT o Claude in azienda, senza trasformare l'IT in un ufficio legale.
 L'EDPB ha pubblicato nel gennaio 2026 un chiarimento sull'Opinion 28/2024 - il three-step test (purpose, necessity, balancing) applicato al training AI su dati personali. Legitimate interest è valido ma con condizioni strette: 'anonimia' del modello solo se l'estrazione è 'insignificante'. Approfondisco le tre fasi, le misure tecniche che spostano il balancing (differential privacy, opt-out, output filter) e un template LIA pronto per fine-tuning e RAG su dati clienti.
 Il 72% dei buyer enterprise chiede ISO 42001 nelle RFP 2026 (CSA, febbraio 2026). Se sei una PMI italiana di consulenza o software e vuoi vincere gare con grandi clienti europei, ISO 42001 non è più optional nel secondo semestre. Ma 4-12 mesi di implementazione full sono troppi - ti mostro come passare il gate in 90 giorni sfruttando l'overlap 60% con ISO 27001, mappando i 38 controlli a SoA esistente e producendo evidence equivalente su 14 controlli residui.