
Le scadenze EOL di PHP che contano nel 2026: il piano di migrazione che parte adesso
 Le scadenze EOL di PHP non sono un dettaglio da sysadmin: sono una leva di rischio per chi resta indietro. Lo stato reale nel 2026, con le date dal dossier: 8.3 già in security-only, 8.4 in supporto attivo fino a fine anno, 8.2 fuori dalla sicurezza a fine 2026. Il piano di migrazione da avviare adesso per chi è su 8.2 o 8.3: checklist, deprecazioni da gestire, test, e perché aspettare l'ultimo trimestre è la scelta più costosa. Continua a leggere
Ultima modifica:
 Laravel 13 si presenta come il primo framework AI-native, ma per una PMI conta distinguere la feature che cambia il lavoro da quella che fa solo da titolo. Rassegna pragmatica: l'AI SDK first-party, gli attributi nativi, la ricerca semantica con pgvector dal query builder, i passkey per l'autenticazione. Cosa adottare subito, cosa può aspettare, e il vero costo dell'upgrade, che spesso non è il framework ma il salto della versione PHP minima.
 PHP 8.5 introduce il pipe operator, e la domanda onesta è se migliori davvero la leggibilità o sia solo zucchero sintattico. Analisi pratica: cosa risolve davvero, ovvero le chain leggibili da sinistra a destra; i limiti reali con i callable a più parametri e i built-in da wrappare; e gli esempi da codice gestionale dove il pipe rende il flusso chiaro contro quelli dove aggiunge solo una sintassi nuova. Onesto sui tradeoff, non entusiasta per default.
 A 16GB consumer card runs a 27B dense model or a 35B mixture of experts only when every server parameter is chosen on purpose. The defaults of llama.cpp are friendly to a first try and hostile to a stable setup: an automatic fit that rewrites what you did not pin, a context budget split across slots, a KV cache pair that silently leaves the fast kernel, and a reasoning mode under which a three-second answer takes three minutes.
 Tenere molti progetti attivi senza perdere contesto è una competenza, non un talento. Il metodo di organizzazione di un consulente senior: stato esternalizzato su file invece che in testa, priorità riviste con cadenza, contesto ricostruibile in fretta a ogni rientro, e il ruolo degli strumenti AI nel reggere il carico cognitivo. Pratico e di prima mano, per chi alterna delivery a più clienti senza far cadere nulla.
 Il contenuto AI-generated è una commodity che gli stessi LLM comprimono in una riga; l'information gain di prima mano no. Dopo il March 2026 Core Update, cosa distingue un contenuto tecnico che viene citato dagli assistant da uno che viene riassunto e dimenticato: dati di prima mano, benchmark interni, esperienza verificabile. Come strutturare un pezzo perché porti informazione che altrove non c'è, con le evidenze dai dati di ricerca sul comportamento delle SERP.
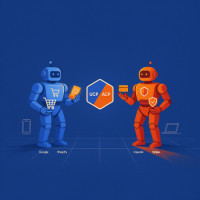 Quando gli assistant AI iniziano a comprare per conto degli utenti, l'e-commerce deve parlare la loro lingua. Universal Commerce Protocol (Google, Shopify) e Agentic Commerce Protocol (OpenAI, Stripe) a confronto: cosa propongono, chi li sostiene, e cosa cambia concretamente per un e-commerce italiano che vuole restare acquistabile da un agente. Stato dei protocolli, coesistenza, e cosa serve preparare adesso senza rincorrere ogni standard emergente.
 Il 15 settembre 2026 Cloudflare ha cambiato i default dei suoi controlli sui crawler AI, e stavolta il cambio ha toccato anche i milioni di siti sul piano gratuito già esistenti, non solo i nuovi. Se hai un sito dietro Cloudflare qualcosa si è già mosso senza che tu abbia toccato niente, e vale la pena capire cosa, prima di scoprire fra sei mesi di aver chiuso la porta al traffico sbagliato.
 Un gestionale complesso a volte chiede un frontend React, ma la SPA porta con sé costi che non tutti i progetti giustificano. Quando React ha senso su un backend Laravel e quando Livewire o Inertia bastano e avanzano: i confini dell'API, la gestione dello stato senza duplicare la logica di business, e i punti dove la SPA aggiunge complessità più che valore. Decisione di architettura frontend motivata dal caso reale, non dall'hype.
 Un agente di coding confinato in una sandbox che, con un singolo comando dall'interno, disattiva la sandbox stessa e si concede accesso completo al sistema. Non è uno scenario di ricerca ma la CVE-2026-82533, CVSS 9.4, nel harness open source di DeepSeek, e la catena difettosa che l'ha resa possibile non è un difetto isolato di quel prodotto: è un pattern architetturale che ricompare in buona parte degli harness agentici in circolazione.